
Cyberincydent w Boston Scientific zakłóca produkcję i wysyłkę zamówień
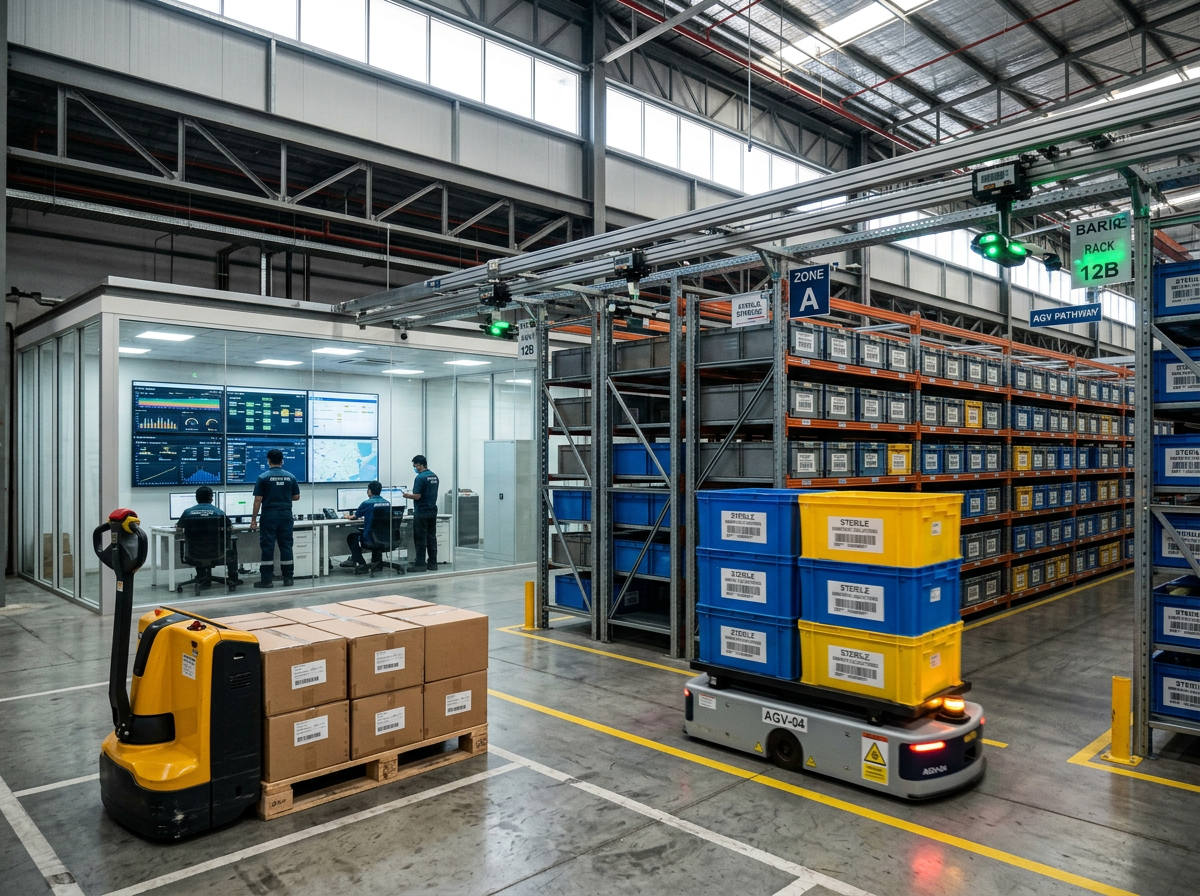
Przypadek Boston Scientific jest szczególnie istotny dla producentów Medical Devices, ponieważ pokazuje, jak cienka stała się granica między cyberbezpieczeństwem a fizyczną ciągłością produkcji. Firma potwierdziła 27 sierpnia, że niedostępność części systemów operacyjnych i aplikacji biznesowych wpływa na wytwarzanie produktów oraz na przetwarzanie i wysyłkę zamówień klientów. Termin pełnego przywrócenia działania nadal nie jest znany.
Boston Scientific wykrył incydent 25 sierpnia. Po jego identyfikacji uruchomiono procedury incident response oraz dochodzenie prowadzone z udziałem zewnętrznych ekspertów cyberbezpieczeństwa. Pierwsza informacja firmy wskazywała przede wszystkim na przerwę w dostępie do części systemów IT oraz problemy z aplikacjami wykorzystywanymi do przetwarzania i wysyłania zamówień.
Aktualizacja opublikowana 27 sierpnia rozszerzyła jednak obraz sytuacji. Boston Scientific napisał wprost, że incydent wpływa również na możliwość wytwarzania produktów. Firma nie podała, które zakłady, linie czy systemy produkcyjne są niedostępne, dlatego nie ma podstaw do przypisywania problemu konkretnemu MES, ERP czy konkretnej fabryce. Wiadomo natomiast, że zakłócenie obejmuje już proces produkcyjny, a nie wyłącznie obsługę klienta.
To właśnie czyni ten przypadek innym niż niedawny incydent Cook Medical. Na Med Industry opisywaliśmy wówczas, że Cook Medical ujawnił problem cyberbezpieczeństwa, ale produkcja nie została zakłócona. Porównanie obu sytuacji dobrze pokazuje, jak bardzo znaczenie cyberincydentu zależy od tego, do jakich procesów przedsiębiorstwa docierają jego skutki.
Towar może być dostępny, a dostawa mimo to zatrzymana
Boston Scientific przekazał również istotną informację dotyczącą obsługi zamówień. Klienci mogą nadal wysyłać je elektronicznie poprzez EDI, również za pośrednictwem Global Health Exchange. Zamówienia trafiają jednak do kolejki i mają zostać zrealizowane po przywróceniu odpowiednich systemów. Na moment aktualizacji firma nie była w stanie normalnie ich przetwarzać ani wysyłać.
Dla producentów wyrobów medycznych jest to praktyczny przykład zależności pomiędzy fizycznym produktem a systemami cyfrowymi. Gotowy wyrób może znajdować się w magazynie, ale jego dostawa nadal wymaga poprawnego przepływu danych, weryfikacji zamówienia, identyfikacji produktu, dokumentacji, kompletacji i obsługi logistycznej.
W zakładzie funkcjonującym zgodnie z wymaganiami jakościowymi część tych operacji nie może zostać zastąpiona improwizowanym procesem ręcznym bez wcześniejszego określenia zasad awaryjnych. Dlatego disaster recovery w sektorze Medical Devices powinno uwzględniać nie tylko odzyskanie danych, ale również scenariusze kontynuowania kontrolowanych procesów produkcyjnych i logistycznych.
Implantowane urządzenia nie wykazują wpływu incydentu, ale nowe aktywacje są utrudnione
Firma przekazała, że dotychczasowe dochodzenie nie wykazało wpływu na działanie implantowanych urządzeń Cardiac Rhythm Management. Nie stwierdzono również problemu z transmisją danych dla urządzeń, które zostały skonfigurowane do zdalnego monitorowania przed wystąpieniem awarii.
Zakłócenie wpływa natomiast na część nowych aktywacji monitoringu. W przypadku nowych implantacji niektórych urządzeń komunikatory nie mogą zostać aktywowane, natomiast nowo implantowane insertable cardiac monitors mają problemy z parowaniem z aplikacją do domowego monitoringu. Boston Scientific opisuje procedury obejścia dla części takich przypadków.
Nie należy więc opisywać incydentu jako problemu bezpieczeństwa samych implantów. Aktualne informacje wskazują przede wszystkim na zakłócenie infrastruktury operacyjnej producenta.
W szerszej perspektywie jest to kolejny sygnał dla branży po wcześniejszych problemach Stryker. Na Med Industry analizowaliśmy, jak Stryker raportował później odbudowę działalności po cyberataku i jego wpływ na wyniki operacyjne. Coraz wyraźniej widać, że cyberbezpieczeństwo producenta należy traktować jako część systemu odporności całego zakładu, a nie jako oddzielną domenę działu IT.
Opracowanie własne na podstawie:
Boston Scientific, aktualizowany komunikat z 26–27.08.2026 r.
Update on recent cybersecurity incident
Boston Scientific, Form 8-K z 26.08.2026 r.
Zgłoszenie Boston Scientific do SEC

Czytaj również
Zobacz wszystkie

Informacja profesjonalna (MDR)
Portal przeznaczony jest wyłącznie dla profesjonalistów. Zawarte tu treści o charakterze technicznym i regulacyjnym dotyczą Rozwoju, produkcji oraz certyfikacji wyrobów medycznych i są kierowane do producentów oraz dostawców. Materiały nie są przeznaczone dla osób trzecich, nie stanowią porad medycznych ani ofert dla konsumentów. Wejście do serwisu oznacza potwierdzenie statusu profesjonalisty.